Taitotalon päättöprojekti · 2026
Suunnittelusta todennettavaan toteutukseen
Suunnittelin, rakensin ja dokumentoin kuvitteellisen TuxAlfa-organisaation ICT-laboratorion. Työ yhdistää paikallisen palvelinympäristön, pilvihallinnan, verkkoturvallisuuden ja käytännön vianetsinnän.
Vastasin arkkitehtuurin suunnittelusta, virtuaalikoneiden ja palvelujen käyttöönotosta, käyttöoikeuksien määrittelystä, toiminnan testaamisesta ja dokumentoinnista. Harjoitusyrityksen avulla pystyin tutkimaan palvelujen riippuvuuksia ilman oikean asiakasympäristön muutoksia.
IT-tukihenkilökoulutus valmistui lokakuussa 2026.
Lataa projektitiivistelmä (FI / EN / ES, PDF)- Virtuaalinen laboratorioFedora · KVM/QEMU · libvirt · Open vSwitch
- Verkon rajatIPFire · Debian-reititin · VLAN 30 / 40 / 60 · nftables
- Keskitetyt palvelutWindows Server 2025 · AD DS · DNS · DHCP · GPO
- Pilvihallinta ja valvontaEntra ID · Intune · Azure Arc · Zabbix · Wazuh
Mitä toteutin
Verkko ja virtualisointi
Rakensin Fedora-isännälle virtualisoidun ympäristön. Open vSwitch yhdisti virtuaaliverkot, IPFire rajasi ulkoliikennettä ja Debian-reititin ohjasi VLAN-verkkojen välisiä yhteyksiä.
Identiteetit ja Windows-palvelut
Määritin kaksi toimialueen ohjainta, AD DS:n, DNS:n, DHCP:n ja ryhmäkäytännöt. Tiedostopalvelujen käyttöoikeudet, tulostus ja ohjelmistojen jakelu liitettiin keskitettyyn hallintaan.
Hybridi- ja laitehallinta
Toteutin Entra ID -synkronoinnin, Hybrid Join -liitoksen ja Intune-rekisteröinnin. Dokumentoin päivitysrenkaat, Delivery Optimizationin, Microsoft 365 -sovellusten jakelun sekä DC02:n Azure Arc -rekisteröinnin.
Valvonta ja suojaus
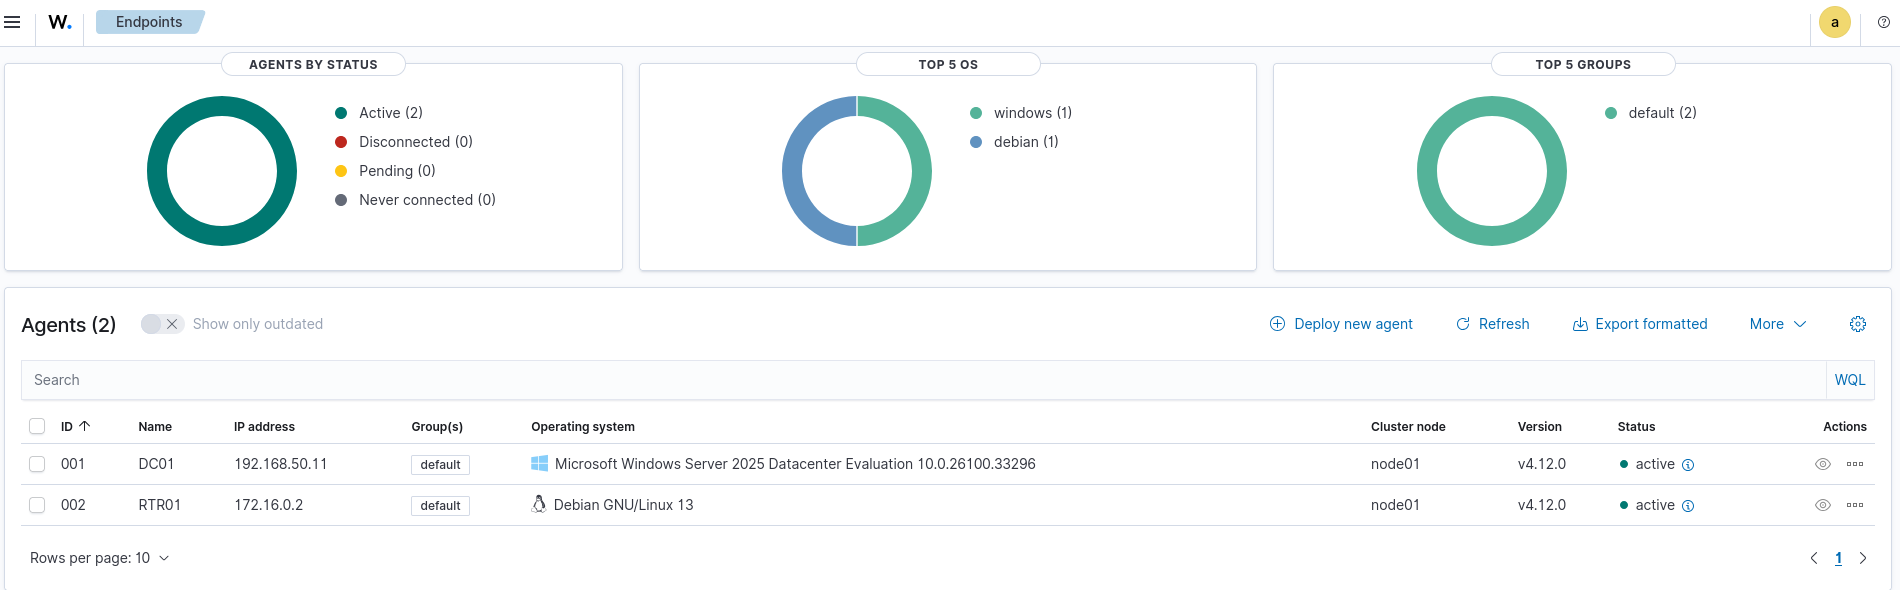
Otin Azuressa käyttöön Zabbix- ja Wazuh-palvelimet. Dokumentoin palvelinten saatavuuden seurannan, Wazuh-agentit, haavoittuvuushavainnot ja WithSecure-päätelaitesuojauksen tilan.
Miten tarkistin toiminnan
- Vertasin käyttäjäverkkojen estettyjä hallintayhteyksiä IT-verkon sallittuihin yhteyksiin.
- Tarkistin AD-replikoinnin, DHCP-asetukset, DNS:n ja aikahierarkian palvelukohtaisilla testeillä.
- Tarkistin GPO-käytäntöjen soveltumisen, tiedosto-oikeudet ja keskitetyt ohjelmistoasennukset.
- Varmistin hybridiliitoksen, Intune-laiterekisteröinnin sekä valvontatietojen vastaanoton.
Havainto oikeasta testitilanteesta
Työn rajaukset ja jatkokehitys
- Kyse on opiskeluprojektin laboratorioympäristöstä. Se ei ole asiakastuotanto eikä ulkoisesti auditoitu tietoturvaratkaisu.
- Varmuuskopiointia dokumentoitiin, mutta palautustestiä ei osoitettu suoritetuksi.
- WireGuardin ulkoinen validointi ja FSRM:n sähköpostihälytykset jäivät jatkotehtäviksi.
- Zabbix-käyttöliittymän TLS-suojausta ja RTR01:n Wazuh SCA -validointia ei osoitettu. Tuotantoon siirtyminen edellyttäisi erillistä suojausta ja testausta.