Proyecto final de Taitotalo · 2026
De la planificación a una implementación comprobable
Diseñé, construí y documenté un laboratorio informático para la organización ficticia TuxAlfa. El proyecto integra servidores locales, gestión en la nube, seguridad de redes y resolución práctica de incidencias.
Me encargué de la arquitectura, la configuración de máquinas virtuales y servicios, los permisos, las pruebas funcionales y la documentación. La empresa simulada permitió estudiar las dependencias entre servicios sin modificar el entorno real de un cliente.
Titulación de Técnico en Soporte TI finalizada en octubre de 2026.
Descargar resumen técnico (FI / EN / ES, PDF)- Laboratorio virtualFedora · KVM/QEMU · libvirt · Open vSwitch
- Límites de redIPFire · Router Debian · VLAN 30 / 40 / 60 · nftables
- Servicios centralesWindows Server 2025 · AD DS · DNS · DHCP · GPO
- Gestión y monitorización en la nubeEntra ID · Intune · Azure Arc · Zabbix · Wazuh
Qué implementé
Redes y virtualización
Construí el entorno virtual sobre un equipo Fedora. Open vSwitch conectaba las redes virtuales, IPFire controlaba el tráfico externo y un router Debian gestionaba las conexiones entre VLAN.
Identidad y servicios Windows
Configuré dos controladores de dominio, AD DS, DNS, DHCP y directivas de grupo. Integré permisos de archivos, impresión y despliegue de programas en la administración centralizada.
Gestión híbrida y de dispositivos
Implementé sincronización con Entra ID, Hybrid Join e inscripción en Intune. Documenté anillos de actualización, Delivery Optimization, despliegue de aplicaciones Microsoft 365 y registro de DC02 en Azure Arc.
Monitorización y protección
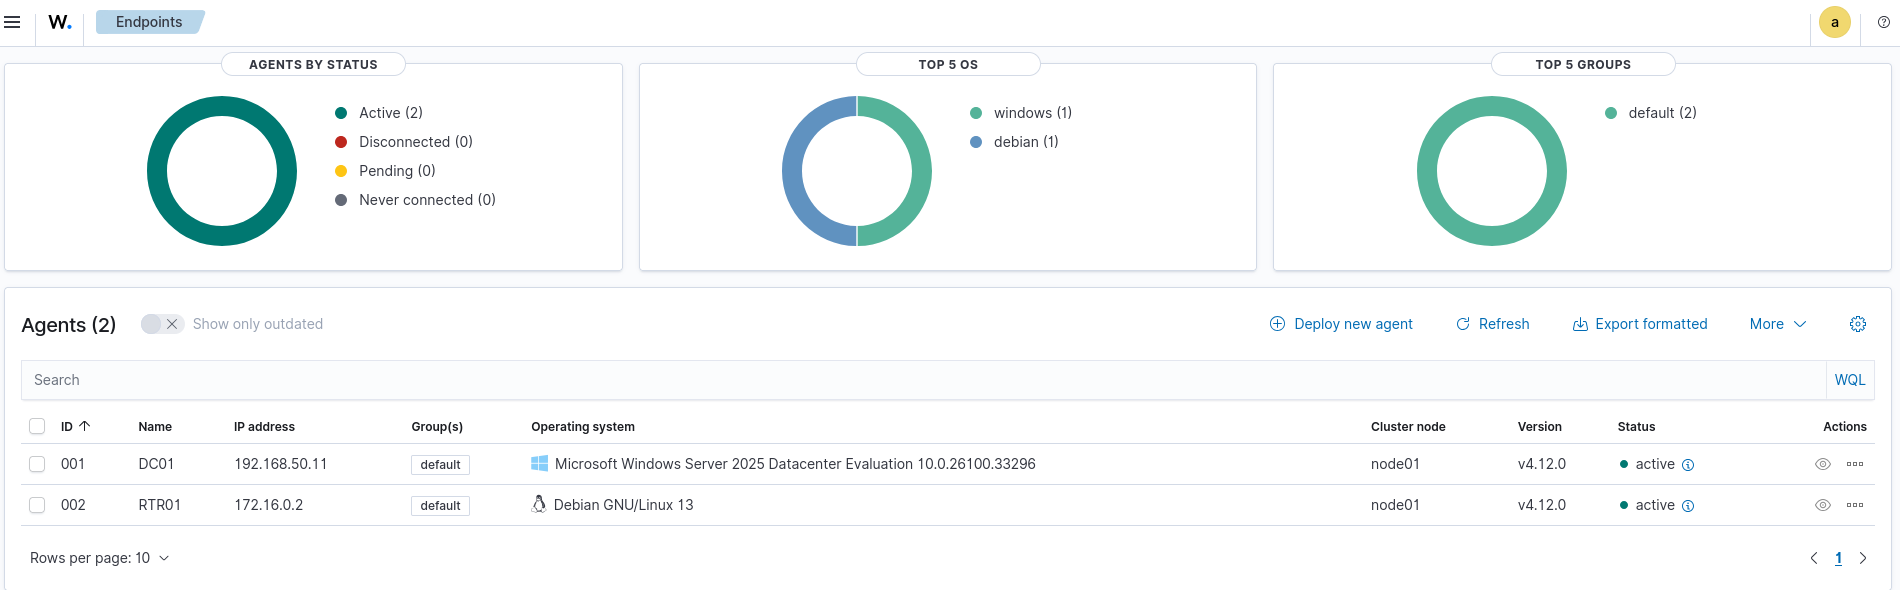
Desplegué servidores Zabbix y Wazuh en Azure. Documenté la disponibilidad de equipos, los agentes Wazuh, los hallazgos de vulnerabilidades y el estado de protección de WithSecure.
Cómo comprobé el funcionamiento
- Comparé los bloqueos de conexiones administrativas desde redes de usuarios con las conexiones permitidas desde la red IT.
- Revisé replicación de AD, configuración DHCP, DNS y jerarquía horaria mediante pruebas específicas de cada servicio.
- Comprobé la aplicación de GPO, los permisos de archivos y las instalaciones centralizadas de programas.
- Verifiqué la unión híbrida, la inscripción de dispositivos en Intune y la recepción de datos de monitorización.
Evidencia de una prueba real
Alcance y trabajo pendiente
- Es un laboratorio académico, no un despliegue de producción para un cliente ni una solución de seguridad auditada externamente.
- Se documentó la configuración de copias de seguridad, pero no se demostró una prueba de restauración completada.
- La validación externa de WireGuard y las alertas de correo de FSRM quedaron como trabajo posterior.
- No se demostró TLS en la interfaz web de Zabbix ni la validación Wazuh SCA en RTR01. Un paso a producción requeriría un refuerzo de seguridad y pruebas específicos.